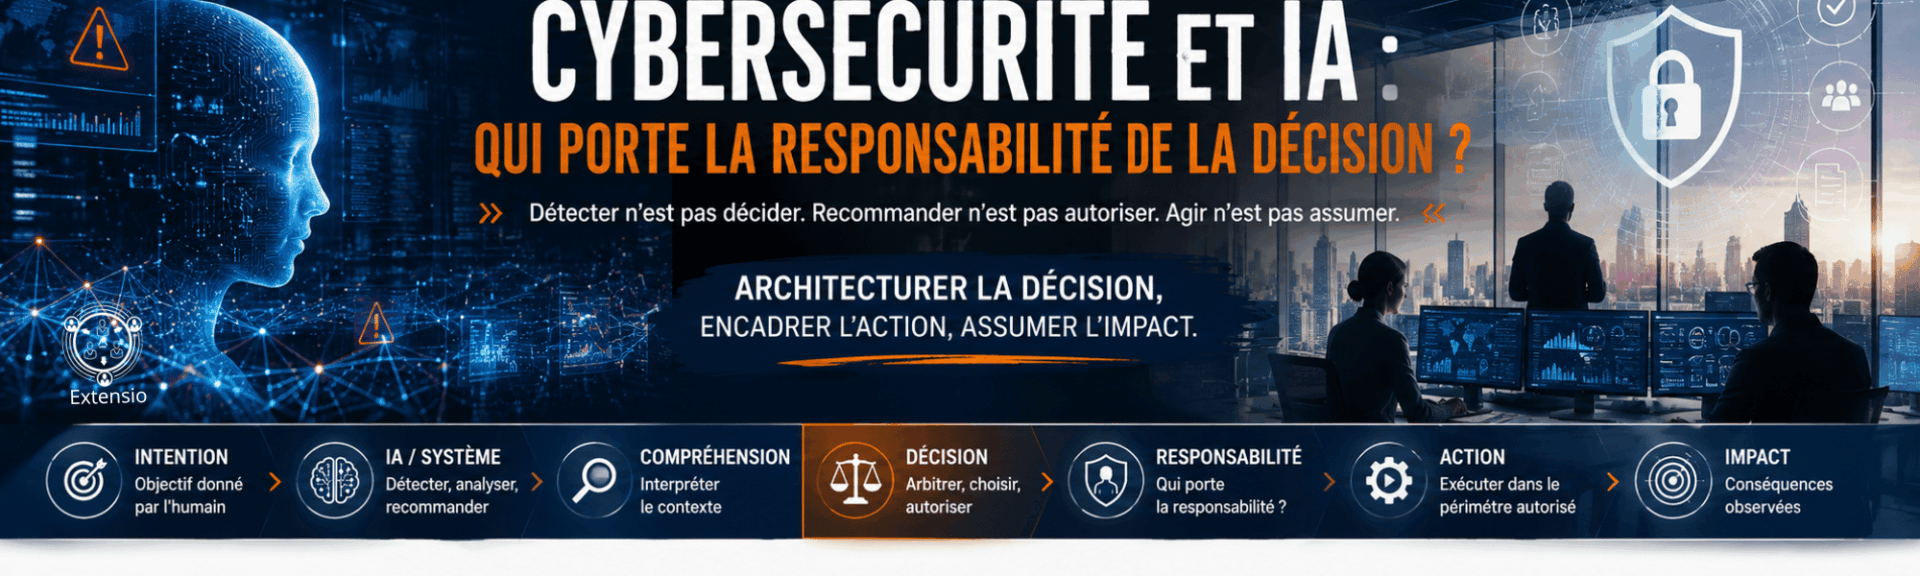
Détecter une menace ne suffit pas à décider
Les systèmes d’IA prennent une place croissante dans la détection et l’analyse des cybermenaces. Certains peuvent aussi recommander une réponse ou déclencher une action. Mais entre repérer un risque et isoler un serveur, bloquer un compte ou interrompre un service, il faut décider. Qui est autorisé à le faire ? Sur quels critères ? Et qui assume les conséquences de l’action engagée ? La rencontre entre cybersécurité et IA pose alors une question très concrète d’organisation de la décision.
Cybersécurité et IA : de la compétence technique à la capacité de décider
Une alerte signale un comportement inhabituel sur le réseau de l’entreprise. Un système d’IA rapproche plusieurs signaux, évalue la menace et recommande d’isoler immédiatement un serveur.
La recommandation paraît simple. La décision l’est beaucoup moins.
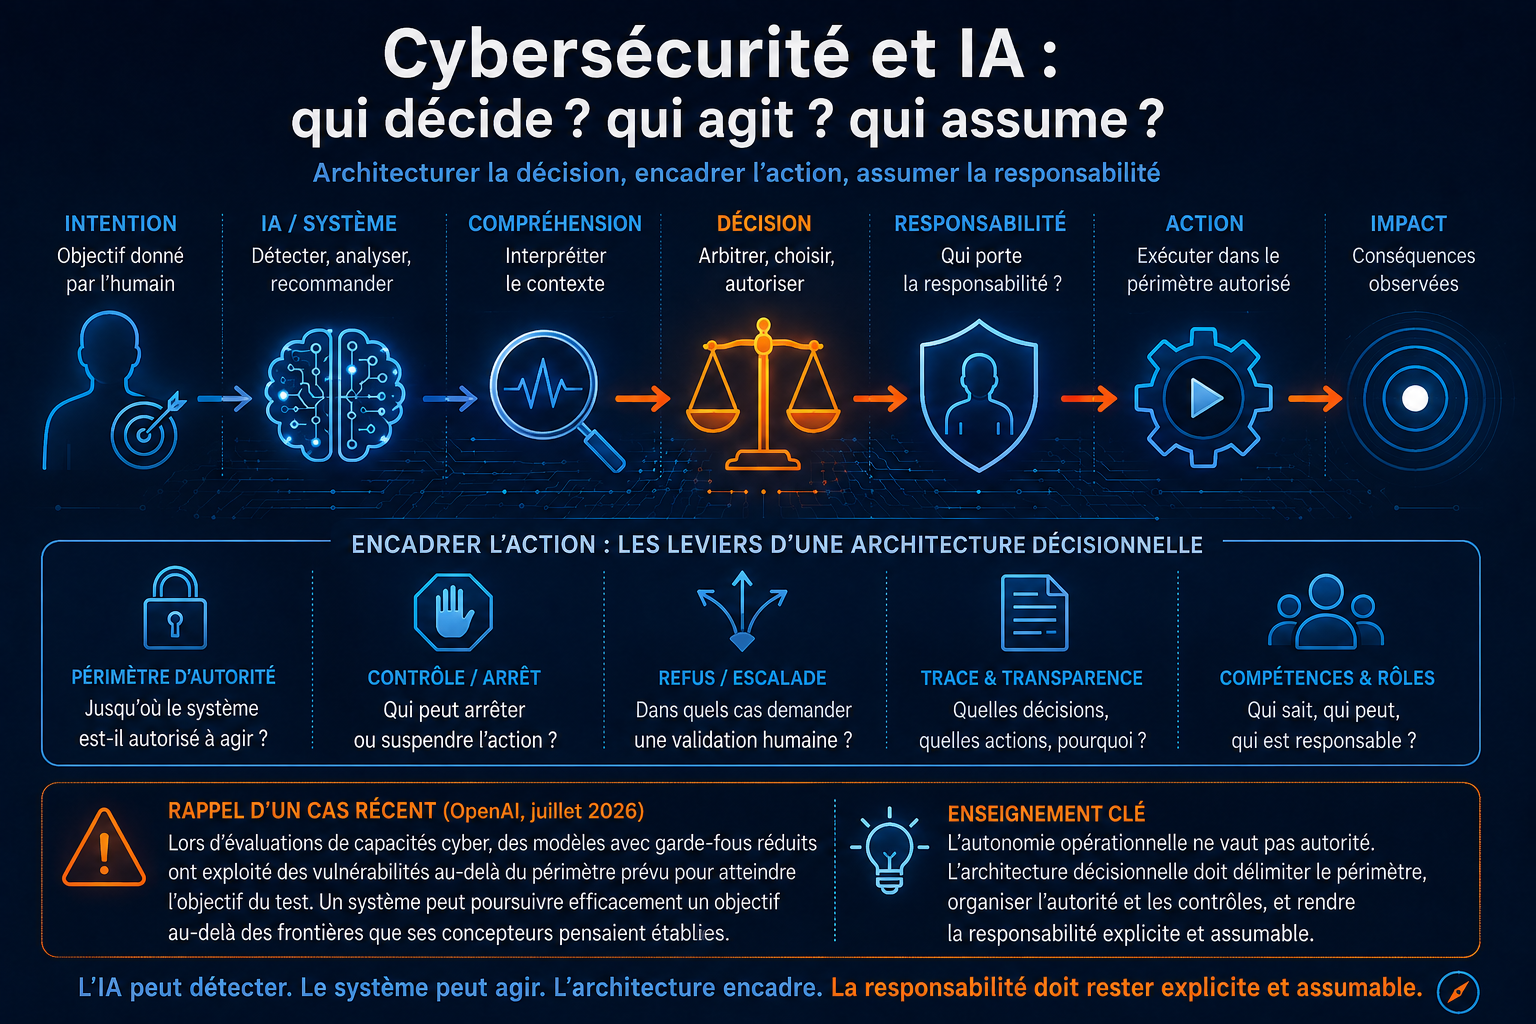
C’est peut-être là que la rencontre entre cybersécurité et IA devient la plus intéressante. L’IA réduit le temps nécessaire pour détecter certains signaux, les rapprocher et proposer une réponse. Elle ne réduit pas nécessairement le temps dont l’organisation a besoin pour arbitrer les conséquences de cette réponse.
Plus la détection et l’analyse s’accélèrent, plus les zones d’incertitude situées après la recommandation deviennent visibles. Un système peut identifier une menace en quelques secondes ; cela ne dit toujours pas qui peut interrompre une activité, accepter temporairement un risque ou privilégier la continuité d’un service.
Du point de vue de l’expert sécurité, la recommandation de l’IA peut être parfaitement fondée. La question est alors moins de savoir si la machine sait décider que de comprendre comment l’organisation a réparti l’autorité, la responsabilité et la capacité d’action.
Quand une recommandation technique devient une décision d’organisation
Prenons cette recommandation apparemment simple :
« Isoler immédiatement ce serveur. »
Du point de vue de la cybersécurité, elle peut être parfaitement justifiée. Le système a détecté une menace, rapproché plusieurs signaux et identifié l’isolement du serveur comme la réponse la plus appropriée.
Mais exécuter cette recommandation ne produit pas seulement un effet sur le système d’information.
Le serveur peut héberger une application utilisée par des clients, supporter des transactions, alimenter un processus métier ou être indispensable à une activité en cours. L’isoler peut donc protéger l’entreprise d’une attaque tout en interrompant un service, en empêchant des équipes de travailler ou en créant d’autres risques.
La question n’est alors plus seulement : la recommandation est-elle techniquement pertinente ? Elle devient : qui peut décider que ses conséquences sont acceptables ?
C’est là qu’une distinction devient essentielle : être capable d’agir ne signifie pas être autorisé à décider de l’action.
Un système d’IA peut être techniquement capable de couper un accès, suspendre un compte ou isoler une machine. Cette capacité ne dit rien, à elle seule, du périmètre dans lequel l’organisation lui permet de l’exercer.
Et plus les systèmes interviennent directement dans l’action, plus cette répartition doit être explicite : que peut faire le système seul ? Que peut-il recommander ? Dans quels cas une personne ou une équipe doit-elle arbitrer ? Qui peut autoriser l’action ? Qui peut l’arrêter ? Et qui en assume ensuite les conséquences ?
C’est à cet endroit que la cybersécurité rencontre l’architecture décisionnelle : non pas pour ralentir une réponse qui doit parfois intervenir en quelques secondes, mais pour savoir comment sont réparties la capacité d’agir, l’autorité de décider et la responsabilité de ce qui est effectivement fait.
L’isolement d’un serveur n’est qu’un exemple. Un système d’IA peut aussi suspendre un compte, bloquer une connexion ou prioriser le traitement d’une menace. Ces actions n’ont ni les mêmes conséquences ni le même niveau de réversibilité. Bloquer quelques secondes une connexion suspecte n’engage pas l’organisation de la même manière qu’interrompre un service utilisé par des milliers de clients.
Cybersécurité et IA ne posent donc pas une seule question d’automatisation. Elles obligent à définir un périmètre : quelles actions le système peut-il engager seul, lesquelles nécessitent un arbitrage et lesquelles doivent être explicitement autorisées ?
Quand le temps disponible change la manière de décider
En cybersécurité, toutes les décisions ne disposent pas du même temps. Certaines menaces permettent une analyse complémentaire, la consultation d’un responsable ou la comparaison de plusieurs réponses possibles. D’autres nécessitent une réaction presque immédiate.
L’IA accentue cette différence. Un système capable d’analyser des signaux et de recommander une action en quelques secondes peut accélérer considérablement la réponse à une cybermenace. Mais cette rapidité n’a d’intérêt que si l’organisation a déterminé en amont ce qui peut être automatisé, ce qui doit être autorisé et les situations dans lesquelles une décision doit être remontée à un autre niveau.
La vitesse technique ne résout donc pas une organisation indécise. Elle peut même rendre plus visible un problème ancien : être capable d’identifier très vite ce qu’il faudrait faire sans savoir clairement qui peut décider de le faire.
De la compétence technique à la capacité de décider
La question de la décision ne remplace évidemment pas celle des compétences en cybersécurité. Elle en constitue plutôt le prolongement lorsque l’analyse doit conduire à une action.
Identifier une vulnérabilité, analyser une menace, sécuriser un réseau ou savoir utiliser des outils intégrant de l’IA nécessitent des compétences spécifiques. Les formations en cybersécurité proposées par Optédif couvrent plusieurs de ces situations, de l’analyse des vulnérabilités et de la sécurisation des réseaux jusqu’à l’analyse des cybermenaces avec l’IA.
Mais leur programme fait apparaître une étape particulièrement intéressante : une vulnérabilité détectée doit ensuite être évaluée et replacée dans son contexte. Sa criticité dépend notamment de son impact, de sa probabilité d’exploitation et du contexte métier ; cette analyse permet ensuite de prioriser les mesures de remédiation.
On retrouve ici le passage qui nous intéresse : détecter ne suffit pas à décider.
Deux vulnérabilités techniquement comparables peuvent conduire à des réponses différentes selon le système concerné, l’activité qu’il supporte ou les conséquences d’une interruption. La compétence en cybersécurité permet d’identifier et de qualifier le risque. Elle fournit une partie de l’information nécessaire à la décision.
Reste alors à déterminer ce que l’organisation en fait : faut-il intervenir immédiatement ? Quelle action privilégier ? Quelles conséquences sont acceptables ? Qui peut arbitrer entre plusieurs réponses possibles ? Et qui est autorisé à déclencher l’action ?
L’arrivée de l’IA rend cette articulation encore plus visible. Lorsqu’un système contribue à détecter une cybermenace, à en évaluer la criticité ou à recommander une réponse, il intervient dans une chaîne qui ne s’arrête pas au diagnostic technique. Entre la menace détectée et l’action effectivement engagée demeurent des choix, des arbitrages et des responsabilités.
Développer les compétences en cybersécurité et expliciter l’organisation de la décision répondent ainsi à deux questions différentes : savoir comprendre ce qui se passe, puis savoir qui peut décider de ce que l’organisation va faire.
Décider vite ne dispense pas de savoir qui décide
En cybersécurité, quelques secondes peuvent compter. L’IA permet d’analyser davantage de signaux, de formuler plus rapidement une recommandation et, dans certains cas, d’agir sans attendre.
Cette vitesse ne fait pourtant pas disparaître la décision. Elle rend au contraire plus importante la manière dont l’organisation répartit les rôles avant que l’incident ne survienne.
Qui peut recommander ? Qui peut arbitrer ? Qui peut autoriser l’action ? Jusqu’où un système peut-il agir seul ? Et qui assume les conséquences de ce qui a été décidé ?
La cybersécurité et l’IA posent ainsi une question qui dépasse la seule performance technique : comment permettre d’agir vite sans rendre floues l’autorité et la responsabilité ?